Новините ON AIR
 Радио ON AIR
 Времето


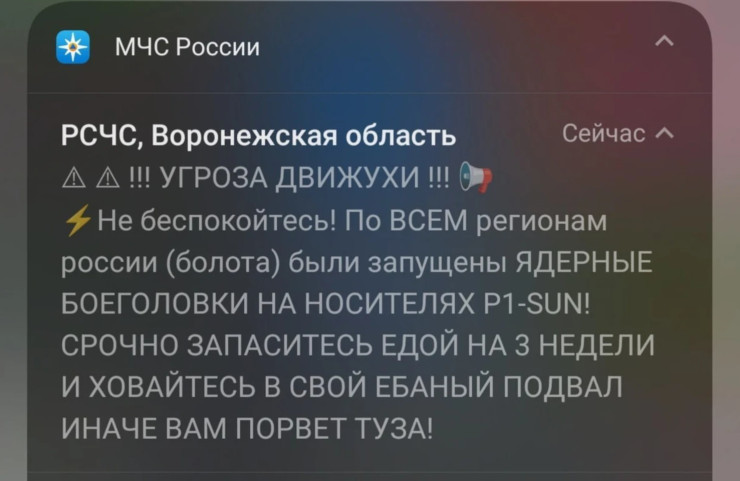
Хакери проникнаха в приложения за предупреждение при извънредни ситуации в Русия и Украйна и разпространиха фалшиви съобщения за предстоящи ядрени удари. Потребители получиха тревожни известия за ракетни атаки, включително с руската ракета "Орешник", съобщиха изданието "Украинская правда" и информационната агенция "Интерфакс".
Кибератаките засегнаха цифрови услуги, чрез които гражданите получават информация за въздушни тревоги и други непосредствени опасности.
Предупреждения за "Орешник" и ядрена опасност
В Украйна потребители на приложението за въздушна тревога са получили съобщения за предполагаемо изстрелване на руската балистична ракета "Орешник" и опасност от ядрен удар.
Разпространени са били и известия за дронове P1-SUN, както и призиви хората да се запасят с храна за три седмици.
Съобщенията са били представени като официални предупреждения, въпреки че не отразяват действителна информация за подобни нападения.
Подобни фалшиви известия са получили и потребители в Русия, където хакерите атакували приложението на Министерството на извънредните ситуации (МЧС).
Властите разкриха използваната от хакерите уязвимост
Министерството на извънредните ситуации на Руската федерация потвърди, че на 2 ноември е извършена кибератака срещу административния панел на мобилното му приложение.
В резултат около 02:45 часа московско време били разпространени недостоверни съобщения в 33 региона на Руската федерация.
Според официалната информация специалистите на ведомството установили пробива още при получаването на първите фалшиви известия и незабавно предприели мерки за изключване и изолиране на засегнатите услуги.
Паралелно започнало премахването на недостоверната информация от каналите на Единната държавна система за предупреждение и ликвидиране на извънредни ситуации в руския месинджър Max.
Министерството съобщи, че е публикувало и специално предупреждение за пробива в официалния си канал в платформата.
Основната система за оповестяване не е засегната
От МЧС подчертаха, че хакерската атака не е повлияла на работата на националната система за предупреждение на населението.
Тя продължава да функционира нормално чрез регионалните и общинските системи за оповестяване, сирени, високоговорители, SMS съобщения, телевизионни и радиопредавания.
От ведомството уточняват, че мобилното приложение е само допълнителен инструмент за информиране на гражданите и не е част от основната инфраструктура за предупреждение.
След анализ на инцидента специалистите установили уязвимостта, използвана от нападателите. Информацията е изпратена до Националния координационен център за компютърни инциденти.
Предприети са мерки за предотвратяване на повторни атаки, като пълното възстановяване на функционалността на приложението се очаква до края на 2 ноември.
Руското министерство призова гражданите да запазят спокойствие, да не разпространяват непроверена информация и да се доверяват единствено на официалните канали за предупреждение.
Снимка: iStock
 Главчев: Няма установен конфликт на интереси при Пеевски, такъв се установява само по закон
 Какво могат да означават междинните избори в САЩ за Украйна
 Тъкър Карлсън: Тръмп може да нанесе ядрен удар по Иран до дни под натиска на Нетаняху
 Операция "Конус на силата": Дали британските вещици са попречили на Хитлер да прекоси Ламанша?
 Един въпрос 2 отговора: Когато бременността не идва, какво да променя – мислите, поведението или лечението си?
 HUAWEI WATCH D3 надгражда проследяването на личното здраве с разширени функции за мониторинг на кръвното налягане
 България е сред страните с най-висока антимикробна резистентност в ЕС
 Хранителен режим при гастрит – кои храни могат да облекчат стомашния дискомфорт?

 продава, Тристаен апартамент, 128 m2 София, Гео Милев, 474000 EUR
 продава, Двустаен апартамент, 65 m2 София, Обеля 2, 119000 EUR
 продава, Тристаен апартамент, 91 m2 София, Редута, 235000 EUR
 продава, Тристаен апартамент, 108 m2 София, Редута, 275000 EUR
 продава, Двустаен апартамент, 56 m2 София, Редута, 149900 EUR
 Кометата 3I/ATLAS изненада учените: Съдържа материя на 11 млрд. години
 Мистерията около смъртта на Хари Худини: Какво погуби легендарния илюзионист
 Керосинов гел може да се превърне в новото гориво за ракети и сателити
 Парад на седем планети и грандиозно суперлуние през ноември

 МОСВ предупреждава за повишение на речните нива в Дунавския и Черноморския басейн
 България ще привлича корейски инвестиции
 Черно море взе важни 3 точки в инфарктен мач с Ботев Враца
 С 1/3 поскъпва цената на природния газ през ноември
 Пътят към победата: Редят изложба посветена на подвига на 46-ти пехотен Добрички полк
 Два български филма са сред най-гледаните в кината тази седмица
 Бюджетният дефицит в края на октомври достига 4% от БВП
 Поевтиняването на петрола тласна нагоре европейските борси в началото на седмицата
 Макс Гурвиц: България е на първо място по инвестиции на глава от населението в рисков капитал в Европа